



Container-Anwendungen sollen normalerweise keinen Zugriff auf das Hostsystem haben. Eine Sicherheitslücke ermöglicht es Eindringlingen derzeit allerdings aus priviligierten Containern auszubrechen um das komplette System / Host zu übernehmen. Schadcode Durch diese Sicherheitsanfälligkeit kann ein Angreifer aufgrund des Bugs in runc, der Container-Runtime von Docker, Kubernetes, containerd und weiteren Container-Systemen mittels eines schädlichen Containers die Host-Runc-Binärdatei […]
Informationssicherheit
Informationssicherheit
Belohnung für Auffinden von Sicherheitslücken – EU erweitert Bug-Bounty-Programm
Die EU hat ihr bereits 2014 erstmal gestartetes Programm „Fossa“ (Free and Open Source Software Audit) , welches darauf abzielt populäre, quelloffene (Open-Source) Software sicherer zu machen, nunmehr in der dritten Version zum Januar dieses Jahres umfassend erweitert. Dies soll mit einem „Kopfgeld“ für erkannte Schwachstellen, auch Bug-Bounty genannt, erreicht werden. Insgesamt stehen dafür rund […]
Erste Hilfe nach einem Hackerangriff
Bevor sich die Frage stellt, welche Schritte man nach einem erfolgreichen Hackerangriff einleiten soll, muss man einen solchen erst einmal bemerken. Dies gestaltet sich in den meisten Fällen gar nicht so einfach. Laut dem M-Trends 2018 Report der Sicherheitsfirma FireEye wird ein erfolgreicher Angriff in Europa erst nach durchschnittlich 175 Tagen entdeckt. Für Privatpersonen wie […]
OWASP Internet of Things Project: Die 10 häufigsten Schwachstellen im Internet of Things
Das OWASP-Projekt ist vor allem bekannt für seine regelmäßig aktualisierten Top Ten der häufigsten Schwachstellen in Webapplikationen. Mittlerweile gibt es jedoch auch ein Team, das sich mit der Zusammenstellung einer Liste der häufigsten Schwachstellen im Internet of Things (IoT) beschäftigt. Von Glühbirnen, über die Hausautomatisierung bis hin zu Connected Cars haben diese smarten Produkte eins […]
IT-Sicherheitskatalog gemäß § 11 Abs. 1b EnWG – Betreiber von Energieanlagen
Der „neue“ IT-Sicherheitskatalog ist da. Am 18. Dezember 2018 veröffentlichte die Bundesnetzagentur den IT-Sicherheitskatalog gemäß § 11 Absatz 1b Energiewirtschaftsgesetz (EnWG‘) für Betreiber von Energieanlagen, den sogenannten Sicherheitskatalog 2. Zum Hintergrund: Bereits 2016 wurden mit dem IT-Sicherheitskatalog 1 (gem. §11 Abs. 1a EnWG) und dem IT-Sicherheitsgesetz zwei gesetzliche Vorgaben für Netzbetreiber und Kritische Infrastrukturen veröffentlicht, […]
#35C3 Ausgewählte Talks vom 35C3 aus (nicht allein) datenschutzrechtlicher Sicht
Es ist mal wieder so weit. Ich versuche mich an einer höchst subjektiven Auswahl an interessanten Talks vom nun mittlerweile 35. Chaos Communication Congress. Dabei habe ich festgestellt, dass es mir nicht nur von Jahr zu Jahr leichter fällt, datenschutzrechtlich relevante Talks auszusuchen, nein, mittlerweile kann ich von dem ein oder anderen interessanten Talk gar […]
#35C3 Der steinige Weg zur besseren Verschlüsselung
Der Einsatz von Verschlüsselung bei der Kommunikation mit Webseiten oder beim Abrufen der eigenen Mails ist in den letzten Jahren selbstverständlich geworden. Auf diese Weise werden sensible Daten wie personenbezogene Daten oder Anmeldeinformationen nicht im Klartext übertragen, was bei der Verbreitung von kostenlosen WLAN-Hotspots und der zunehmenden Anzahl an Teilnehmen im Firmen- oder Heimnetzwerk wichtig […]
#35C3 Handvenenerkennung vor dem Aus?
Die Handvenenerkennung gilt als eine der letzten sicheren Methoden der biometrischen Verifikation und Identifikation, die noch nicht gehackt wurde. Bei dieser wird die Anordnung der Venen der Handinnenfläche, des Handrückens oder eines Fingers mit einem Referenzmuster des Betroffenen abgeglichen. Ein solches Muster stellt regelmäßig ein genetisch bestimmtes personenbezogenes Unikat dar, das vermeintlich fälschungssicher ist, auch […]
Automatisierung des Social Engineerings – Emotet
Schadsoftware bedroht im Prinzip jeden Rechner und ihre Entwicklung schreitet stetig voran. Die derzeit besonders in den Medien präsente Schadsoftware Emotet, die sogar in der Tagesschau Erwähnung fand, ist in der Lage, Phishing-Angriffe zu automatisieren und erreicht dabei Berichten zufolge ein beeindruckend hohes Maß an Plausibilität: So berichtet z.B. heise.de über durch Emotet ausgeführte Analysen […]
Datenleck im Marriottkonzern
Vor wenigen Tagen wurde bekannt, dass dem Hotellkonzern Marriott Daten von bis zu 500 Millionen Gästen abhandengekommen sind. Nach eigenen Angaben sollen Hacker Zugriff auf die Reservierungsdatenbank des 2016 übernommenen Tochterunternehmens Starwood gehabt haben. Wie nun festgestellt wurde, waren die ersten Hackerzugriffe bereits 2014 zu verzeichnen, blieben aber jahrelang unentdeckt. Erst Anfang September wurde der […]
Office 365 – neuer Datenschutz-GAU für Microsoft?
Ende 2016 war bekannt geworden, dass Microsoft bei Windows 10 in erheblichem Maße Ereignisdaten aus der Nutzung von Windows 10 an eigene Server weiterleitet. Sinn dieser Datenweitergabe ist die Weiterentwicklung von Windows durch Verfolgung von Fehler- und Problemsituationen in Echtzeit. Wir berichteten darüber. Man kann bei Windows 10 diese Datenübertragung zwar jetzt abschalten, hat dann aber […]
Mangelnde IT-Sicherheit – 20.000 Euro Bußgeld
Der baden-württembergische Landesbeauftragte für Datenschutz und Informationsfreiheit macht ernst. Die Social-Media-Plattform „Knuddels“ wurde wegen einer erheblichen Datenpanne mit einer Geldbuße in Höhe von 20.000 Euro belegt. Hierzulande hat damit erstmals seit dem Inkrafttreten der DSGVO eine Aufsichtsbehörde vom Sanktionsinstrument des Art. 83 DSGVO Gebrauch gemacht. Geleakte Nutzerdaten Als am 8. September 2018 bekannt wurde, dass […]
Gefährliche Bewerbermails – GandCrab erneut massiv im Umlauf
Erneut sorgt die Ransomeware GandCrab für Aufsehen und Ärger in vielen Unternehmen. Zuhauf wird der Erpressungstrojaner als Bewerbung via E-Mail an Unternehmen verschickt. Das Bundesamt für Sicherheit in der Informationstechnik (BSI) warnt in einer aktuellen Pressemitteilung vor der Ransomware. Im aktuellen Fall werden E-Mails mit dem Betreff „Bewerbung auf die Angebotene Stelle bei der Agentur […]
Das Verbot von Standardpasswörtern in Kalifornien – Ein Anfang
Standardpasswörter sind des Hackers Freud und des Nutzers Leid! Passwörter wie „123456“, „admin“ oder „password“ sind nicht erst seit dem Internet-of-Things ein Problem in der IT-Sicherheit. Kriminelle Hacker verwenden solche einfachen Passwörter bereits seit Jahren, um in Systeme einzudringen. Seit dem Erscheinen des Internet-of-Things hat das Problem der Standardpasswörter jedoch ein bisher unbekanntes Ausmaß erreicht. […]
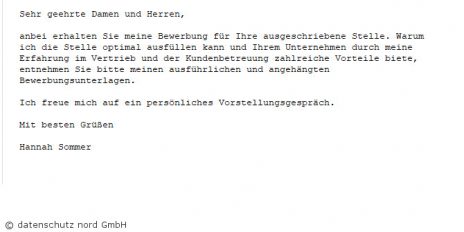
Gandcrab – Ransomware tarnt sich als potenzieller Bewerber
Das Ransomware-Framework Gandcrab in der Version 4 sorgt seit ca. einer Woche für Aufregung in deutschen Unternehmen. Zu tausenden wird der recht klassische Erpressungstrojaner als Bewerbung via Mail an die verschiedensten Unternehmen geschickt. Die Täter zielen darauf ab, dass diese Mails durch die zuständigen Abteilungen geöffnet werden und sich der Trojaner dort einnisten kann. Die […]