



Wie am Dienstag bekannt wurde ändert der Webanalyse-Dienst Piwik seinen Namen. Laut Piwik-Gründer Matthieu Aubry wird sich außer dem Namen nichts ändern. Das dürfte viele Webseitenbetreiber freuen, die das Open Source Webtracking-Tool einsetzen. Mit dem Release 3.3.0, welches in den nächsten Tagen zur Verfügung stehen soll, wird für alle Nutzer der neue Name erscheinen. Matomo […]
Gilt das verlinkte Firmenlogo in der E-Mail Signatur als Werbung?
Der Begriff der „Werbung“ wird hierzulande teils unterschiedlich verstanden. Ziehen wir das Wettbewerbsrecht zu Rate, denn darin lautet es: Werbung ist „jede Äußerung bei der Ausübung eines Handels, Gewerbes, Handwerks oder freien Berufs mit dem Ziel, den Absatz von Waren oder die Erbringung von Dienstleistungen, einschließlich unbeweglicher Sachen, Rechte und Verpflichtungen zu fördern“ (gemäß Art.2 […]
Was ist Belastbarkeit im Sinne von Art. 32 DSGVO?
In Artikel 32 Abs 1 lit. b DSGVO wird das neue Schutzziel der „Belastbarkeit“ eingeführt. Allerdings wird nicht definiert, was damit gemeint ist. Schnell drängt sich der Gedanke auf, dass der Verordnungsgeber an dieser Stelle robuste Systeme fordert. Ein technisches System gilt dann als robust, wenn es die meisten erwartbaren Störereignisse bewältigt, ohne dass seine […]
Neue Begrifflichkeiten in der katholischen Kirche
Die katholische Kirche in Deutschland hat ihr Datenschutzrecht der Datenschutzgrundverordnung angepasst und Ende November ein Katholisches Datenschutzrecht (KDG) beschlossen. Dieses muss von den Bistümern noch als geltendes Recht bis zum 24.5.2018 beschlossen werden. Damit das neue Recht auch korrekt angewendet werden kann, ist es den Verantwortlichen wichtig, dass alle Betroffenen sich über die verwendeten Begrifflichkeiten […]
Schwerwiegende Sicherheitslücke in Prozessoren
Aktuelle Prozessoren enthalten eine hardwarebasierte Sicherheitslücke, die nur durch Sicherheits-Updates des Betriebssystems behoben werden kann. Die Schwachstelle erlaubt das Auslesen von sensiblen Daten aus dem Arbeitsspeicher des Computers. Hintergrund Eine Grundlage der Sicherheit von Computersystemen und Software ist die Trennung von Speicherbereichen. Programm A darf nicht auf den Speicherbereich von Programm B zugreifen, Programme dürfen […]
Beschwerdeschreiben in der Patientenakte
Ein Krankenhausaufenthalt ist an sich schon unangenehm. Verläuft die Heilbehandlung dann nicht nach Plan oder jedenfalls nicht nach der Vorstellung des Patienten, ist dies umso unangenehmer. Ebbt auch nach einem zeitlichen Abstand die Unzufriedenheit nicht ab, wird eben diese immer häufiger niedergeschrieben und als Beschwerdebrief der Gesundheitseinrichtung zugesandt. Wohin mit dem Brief? Beinhaltet der Brief […]
Bußgelder bei Datenschutzverstößen
Was kostet ein Datenschutzverstoß? Mit dieser Frage werden wir in letzter Zeit immer häufiger konfrontiert. Nicht zuletzt der Strafrahmen der DSGVO, der Bußgelder von bis zu 20 Millionen nennt, führt zu einer gesteigerten Verunsicherung. Wie oft und wieviel? Der sächsische Datenschutzbeauftragte hatte im Zeitraum 1.4.2015 bis 31.3.2017 124 anhängige Bußgeldverfahren. In 47 Fällen wurde ein […]
Facebook Messenger für Kids gestartet
Das stetig wachsende Soziale Netzwerk von Facebook ist bemüht, immer neue Zielgruppen zu erreichen. Vor kurzem hat Facebook eine spezielle Version seines Messenger-Dienstes für Kinder herausgebracht. Mit „Facebook Kids“ sollen Kinder vor allem mit Freunden und Familienangehörigen chatten können – natürlich alles unter Kontrolle der Eltern. Das Unternehmen möchte damit die Kinder und Heranwachsenden an […]
Zum Schluss des Jahres: Raketen, Silvesterpunch und Personalausweiskopien
Liebe Leser, das Jahr neigt sich dem Ende entgegen. Noch wenige Stunden, dann ist es Geschichte. Vielleicht haben Sie auch etwas Feuerwerk gekauft, gegebenenfalls sogar online. Wurden Sie hierbei auch um eine Kopie Ihres Personalausweises gebeten und haben für sich die Rechtmäßigkeit dieses Verfahrens hinterfragt? Die wichtigsten Regelungen zum Feuerwerk finden sich im Sprengstoffgesetz (SprengG) […]
Ausgewählte Talks vom #34C3:“Known Beacons Wi-Fi Automatic Association Attack“
Mobile Geräte wie Smartphones, Tablets oder Notebooks verbinden sich gewöhnlich automatisch mit bekannten WLAN-Hotspots oder Heimroutern. Eine Komfortfunktion, die auch ein Sicherheitsrisiko birgt. Vortäuschung bekannter WLANs Ein Mobilgerät, das aktiv nach bekannten Verbindungen sucht, sendet Anfragen (sog. „probe requests“), ob ein bekannter Hotspot in der Nähe ist. Antwortet dieser, kann eine Verbindung zustande kommen. Angreifer […]
Immer wieder Ausweiskopien
Der sächsische Datenschutzbeauftragte musste sich im vergangen Berichtszeitraum mit zwei weniger alltäglichen Fällen auseinandersetzen, in denen Kopien von Personalausweisen gefertigt wurden. Fall 1 -(8. TB NOB., Ziffer 8.5.3). In einem Einkaufszentrum kam es zu Schmierereien mit einem Edding-Stift. Nachdem, verkürzt dargestellt, sich der Urheber dem Haussicherheitsdienst stellte, sollte der Sachverhalt an die Polizei übergeben werden. […]
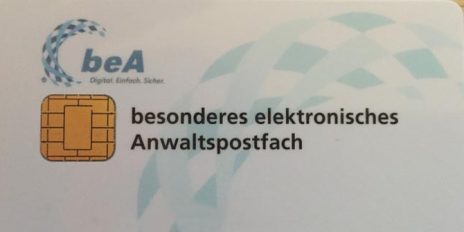
#34C3: beA und kein Anfang
Keinen wirklichen Talk, sondern eine technische Abrechnung im engeren Kreis (Stichwort: „einfach.digital.kaputt“) lieferten Markus Drenger und Felix Rohrbach über das beA (besondere elektronische Anwaltspostfach), welches (irgendwann!) eine sichere und fristwahrende Kommunikation von Anwälten vor allem mit Gerichten und Behörden ermöglichen soll. Wir haben bereits hier über einige Sicherheitspannen berichtet. Markus Drenger und Felix Rohrbach haben das […]
Ausgewählte Talks vom #34C3: „Die fabelhafte Welt des Mobilebankings“
In seinem Vortrag auf dem 34. Chaos Communication Congress (34C3) beschreibt Vincent Haupert, Sicherheitsforscher an der Friedrich-Alexander-Universität (FAU), Angriffsmöglichkeiten auf Mobile-Banking-Apps. Im Rahmen seines Talks stellte er ein von seiner Arbeitsgruppe entwickeltes Tool vor, mit dem Sicherheitsfunktionen und Härtungsmaßnahmen von 31 Mobile-Banking-Apps ausgehebelt werden konnten. Aus dem deutschen Finanzsektor waren 20 Apps betroffen. Der vorgestellte […]
AUDITOR – Entwicklung einer EU-weit anwendbaren Zertifizierung für Cloud-Dienste
Der Einsatz von Cloud-Diensten eröffnet neue Möglichkeiten der effizienten Ressourcennutzung. Insbesondere kleine und mittelständische Unternehmen profitieren von ausgelagerten IT-Strukturen. Kurz gesagt, der Cloud-Markt boomt. Die damit verbundenen Risiken, wie der mögliche Kontrollverlust, mangelnde Transparenz oder IT-Sicherheitsfragen, beschäftigen jedoch sowohl Anbieter als auch Nutzer von Cloud-Diensten. Die Anforderungen der Datenschutzgrundverordnung (DSGVO) und die implizierten Verpflichtungen für […]
Ausgewählte Talks vom #34C3: „Lobby-Schlacht um die ePrivacy-Verordnung“
History Repeating. Wie bereits bei der DSGVO werden mit der ePrivacy-Verordnung neue Regelungen zum Datenschutz und zur Datensicherheit – der Fokus dieser liegt auf der Datenverarbeitung im Internet – zum Spielball der Interessen verschiedenster Lobbygruppen. Die nach Inkrafttreten (wann auch immer dies sein wird!) in den Mitgliedstaaten der EU direkt anwendbare ePrivacy-Verordnung wird die Weichen […]