



According to the 12 June 2018 European Parliament press release, the Civil Liberties Committee (LIBE Committee) has called on the European Commission to suspend the EU-U.S. Privacy Shield on the grounds that it fails to provide sufficient data protection for EU Citizens. In the press release, the MEPs stated that data transfers between the EU […]
Internationaler Datenschutz
Internationaler_Datenschutz
Telegram gegen Russland – wer wird am Ende gewinnen?
Wie wir schon vor kurzem berichtet haben, hat der Telegram Messenger wenige Chancen weiterhin in Russland zugelassen zu sein. Am Freitag, 13. April 2018, setze das Taganski Gericht von Moskau die Forderung der Regulierungsbehörde für Telekommunikation und Datenschutz, Roskomnadzor den Zugang für Telegram Anwendungen zu Informationsressourcen auf dem Territorium der Russischen Föderation zu begrenzen. Das […]
Telegram in Russland gesperrt
Die russische Regulierungsbehörde für Telekommunikation und Datenschutz, Roskomnadsor, hat am vergangenen Freitag gerichtlich eine Sperrung des in Russland beliebten Messengerdienstes Telegram erwirkt. Vorausgegangen ist ein langer Rechtsstreit (wir berichteten). Telegram weigert sich dem russischen Geheimdienst FSB Krypto-Schlüssel zur Entschlüsselung von Nachrichten zu überlassen. Zwar kann die Entscheidung innerhalb von 30 Tagen angefochten werden, doch stehen […]
Datenschutz-Folgeabschätzung – Erste Aufsichtsbehörden stellen Black- and Whitelists zusammen
Die in Artikel 35 Datenschutzgrundverordnung (DSGVO) geregelte Datenschutz-Folgeabschätzung (DSFA) ähnelt in vielen Aspekten der aus dem Bundesdatenschutzgesetz (BDSG) bekannten Vorabkontrolle. Ihr Ziel ist die Minimierung der Risiken, die auch aus der rechtmäßigen Verarbeitung personenbezogener Daten für die Betroffenen entstehen können. Gemäß Art. 35 DSGVO ist eine DSFA oder im englischen Sprachgebrauch PIA (Privacy Impact Assessment) […]
Russland will an die Telegram Kommunikation
Das oberste russische Gericht hat entschieden, dass der Messenger-Dienst Telegram dem russischen Geheimdienst (FSB) die Krypto-Schlüssel zur Entschlüsselung von Nachrichten der Nutzer überreichen muss (vgl. hier). Bereits 2017 war Telegram zu einer Geldstrafe in Höhe von 800.000 Rubel (ca. 11.500 €) verurteilt worden, weil es sich weigerte, die Schlüssel an die russische Stelle herauszugeben. Telegram […]
Die Schweiz und die Datenschutzgrundverordnung
Die Datenschutzgrundverordnung gilt ab dem 25. Mai 2018 in der gesamten Europäischen Union. Doch aufgrund ihrer extraterritorialen Anwendung wird sie auch für viele Schweizer Unternehmen zu beachten sein. Sie gilt immer dann (vgl. die Informationen der Eidgenössischen Datenschutz- und Öffentlichkeitsbeauftragten), wenn ein Schweizer Unternehmen eine Niederlassung in der Europäischen Union hat und zwar selbst dann, […]
Der Datenschutz im Vereinigten Königreich nach dem Brexit
Als Theresa May am 29. Mai 2017 den offiziellen Austrittsantrag stellte, war die Welt für einen Moment geschockt. Damit wurde zum ersten Mal in der Geschichte Europas dieser Austrittsprozess eingeleitet, der auch unzählige rechtliche Folgen haben wird. Mit dem „Brexit“ zum 30. Mai 2019 wird sich auch nach dem Datenschutzrecht einiges ändern, worauf sich insbesondere […]
Facebook und Max Schrems- Eine unendliche (Datenschutz-)Geschichte?
Max Schrems ist Datenschützern kein gänzlich Unbekannter. Seine Klage gegen das Safe Harbor-Abkommen führte letztendlich dazu, dass keine personenbezogenen Daten auf dessen Grundlage in die USA transferiert werden dürfen. Wir erinnern uns (siehe hier und hier). Das Nachfolgeabkommen, das Privacy Shield ist inzwischen eine wirksame Übermittlungsgrundlage, um personenbezogene Daten in US-amerikanischen Unternehmen zu verarbeiten. Sachverhalt […]
Überraschung!? – Art.29-Gruppe äußert Bedenken zum Privacy Shield
Die Art.29-Gruppe nimmt in ihrem am 28.11.2017 veröffentlichten Arbeitspapier 255 („EU-U.S. Privacy Shield – First annual Joint Review“) Stellung zum EU-U.S. Privacy Shield. Nach der von der Europäischen Kommission am 12.07.2016 angenommenen Angemessenheitsentscheidung zum EU-U.S. Privacy Shield haben acht Vertreter der Art.29-Gruppe Mitte September 2017 unter Führung der EU-Kommission in Washington an der ersten jährlichen […]
Für wen gilt das Datenschutzrecht?
Diese Frage mag banal klingen. „Für jeden“, könnte man antworten, aber so einfach ist es nicht. Schaut man sich die ab Mai geltende Datenschutzgrundverordnung (DSGVO) an, wird bereits in Artikel 2 der sachliche Anwendungsbereich beschrieben. Demnach gilt sie für die Verarbeitung von personenbezogenen Daten, die in einem Dateisystem gespeichert sind oder gespeichert werden sollen. Fragt […]
Rechtsstreit zwischen Microsoft und US-Behörden beim Supreme Court angekommen.
Vor knapp einem Jahr haben wir darüber berichtet, dass Microsoft bei dem Streit um die Herausgabe von Nutzerdaten aus einem Rechenzentrum in Irland einen Etappensieg gegen die US-Behörden erringen konnte. Nachdem nun im Sommer 2017 die US-Behörden in Gestalt des US-Justizministeriums sich erfolgreich an den Supreme Court gewandt hat, wurde eine Anhörung auf den 27. […]
Are companies ready to deal with a high level of scrutiny? – Lessons learned from the Morrisons Case
The purpose of this article is to summarize the lessons that a company can learn from the Morrisons Case with regard to the level of protection that can be considered as “sufficient” and “adequate” for the protection of the personal data of their employees. [1] In our daily practice, our clients are more often than […]
Schwänzen geht leider nicht!
Wer studiert, beschäftigt sich der lateinischen Herkunft des Wortes nach wissenschaftlich mit etwas bzw. strebt nach etwas und bemüht sich um etwas. Mühe kommt in der Definition vor und alle, die bereits ein Studium hinter sich haben bzw. gerade dabei sind, wissen, dass ein Studium manchmal wirklich Mühe macht. Neben den Anstrengungen, den Stoff tatsächlich […]
Privacy Impact Assessments: A software tool by the French DPA
The French Data Protection Authority, Commission Nationale Informatique et Liberte (CNIL), released a tool to support data controllers to be compliant with the upcoming General Data Protection Regulation (GDPR). The tool is aimed at automating the obligatory assessments of risk posed by data protection activities to the rights and freedoms of data subjects according to […]
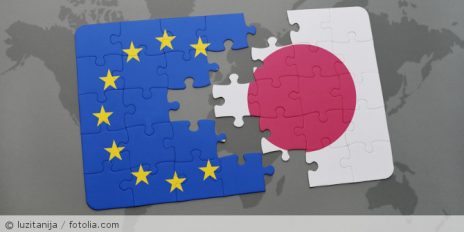
JEFTA: „Zweites Privacy Shield“ mit Japan in Sicht
Das sog. „Zweite Privacy Shield“ der EU mit Japan rückt in immer greifbarere Nähe. Die Europäische Kommission verstärkt ihre Bemühungen, ein sog. angemessenes Datenschutzniveau für Japan festzustellen, das – einmal festgestellt – die Übermittlung von Daten ohne die Notwendigkeit zusätzlicher Maßnahmen aufgrund des internationalen Bezugs erlaubt. Hintergrund Bei den Datenschutzverhandlungen zwischen der EU und Japan […]