



Welche Auswirkungen eine fehlerhafte Autorisierung auf Anwendungsebene haben kann und was Sie dagegen unternehmen können, zeigt unser heutiger Beitrag aus der OWASP Top Ten Reihe. Grundsätzlich entsteht eine fehlerhafte Autorisierung auf Anwendungsebene durch eine fehlende oder unzureichende serverseitige Überprüfung von Zugriffsberechtigungen. Die Sicherheitslücke tritt weiterhin auf, wenn die Berechtigungsprüfung ausschließlich auf Parametern basiert, welche durch […]
„Recht auf Vergessenwerden“ – Google löscht Links (fast) weltweit
Eine wichtige Streitfrage zur Auslegung und Reichweite des Urteils des Europäischen Gerichtshofs (EuGH) aus Mai 2014 scheint nun geklärt zu sein. Google gibt der Kritik verschiedener Datenschutzbehörden (zumindest teilweise) nach und verbirgt nunmehr gelöschte Links aus den Suchergebnissen auch dann, wenn sie über Google.com oder andere Domains außerhalb der EU aufgerufen werden. In dem Urteil […]
ClickandBuy – Kundendaten in der Unternehmensabwicklung
Ich kann mich nicht erinnern, wann ich das letzte Mal mit ClickandBuy etwas bezahlt habe. Dies muss vielen anderen Kunden dieses Online-Bezahldienstes genauso gehen, denn schon im letzten Jahr hat sich die Deutsche Telekom – als Mutterkonzern – entschieden, das Unternehmen nicht weiter zu führen. Über die genauen Gründe ist nichts bekannt. Kunden wie ich […]
Warum Sie Kontaktformulare auf Ihren Webseiten verschlüsseln sollten
Soweit sensible Bank- oder Gesundheitsdaten über das Internet übertragen werden, sind sich die meisten Webseitenbetreiber der Notwendigkeit eines angemessenen Schutzes der Daten bewusst. Nur in Ausnahmefällen finden sich hier Eingabemasken auf unverschlüsselten Seiten. Bei den auf vielen Webseiten anzutreffenden Kontakt- und Bestellformularen sieht es schon ganz anders aus. Hier stellt eine sichere Verschlüsselung den Ausnahmefall […]
Datenschutz-Grundverordnung – Bereichsspezifische Datenverarbeitung
Der Datenschutz in Europa wird mit der Datenschutz-Grundverordnung (DSGVO) vereinheitlicht. In unserer Beitragsreihe stellen wir Ihnen die wichtigsten Änderungen vor, die in der ersten Jahreshälfte 2018 für alle verpflichtend werden. Der heutige Beitrag soll einen Einblick in die wichtigsten Neuerungen bei der bereichsspezifischen Datenverarbeitung geben. Hierunter fassen wir zum einen das Thema Beschäftigtendatenschutz, zum anderen […]
Zur Sicherheit von PINs
Im Internet ist eine Liste mit allen vergebenen EC-Karten PINs aufgetaucht: 0000 0001 0002 0003 0004 … Auch wenn es sich dabei nur um einen Witz handelt, bleibt dennoch die Frage, welche PINs häufiger verwendet werden. Mit diesem Wissen ist es für einen Kriminellen deutlich leichter, bei einem Angriff die richtige PIN zu finden. Auf […]
Mein Ex-Freund: netter Kontakt, immer wieder gern…
… nur nicht als Partner fürs Leben. Was man bislang nur von Ebay, Qype und Co. kannte, ist jetzt auch für Menschen möglich. Seit gestern ist „Peeple“ auf dem Markt und ermöglicht die Bewertung von Menschen (wir berichteten). Vorerst nur in Kanada; zum Glück werden viele jetzt denken. Es hat sich viel getan Als Peeple […]
Missbraucht Facebook seine Marktmacht?
Facebook beschäftigt uns nicht zum ersten Mal im Rahmen dieses Blogs. Die Social Media-Plattform sieht sich immer wieder datenschutzrechtlicher Kritik ausgesetzt, sei es in Bezug auf den Klarnamenzwang oder die automatische Gesichtserkennung, um nur Beispiele zu nennen. Während bislang die Datenschutzbehörden mehr oder wenig erfolgreich versucht haben, wegen datenschutzrechtlicher Verstöße gegen Facebook vorzugehen, befasst sich […]
Jeder Webseitenbetreiber ist für das, was auf seinen Seiten mit Nutzerdaten passiert verantwortlich!
So hat das Landgericht Düsseldorf in einem Rechtsstreit zwischen der Verbraucherzentrale NRW und dem Unternehmen Fashion ID der Unternehmensgruppe Peek & Cloppenburg entschieden (Az. 120 151/15). Wieso auch nicht, mag man sich hier fragen. Das Problem war der „Gefällt-mir“-Button von Facebook. Fashion ID hatte den „Like“-Button als direkten Plug-In auf seiner Unternehmensseite eingebunden. Das Problem […]
Datenschutz in der Arztpraxis – bei Stiftung Warentest „durchgefallen“
Jeder kennt sie, die ärztliche Schweigepflicht und jeder weiß, dass ein Verstoß hiergegen strafbar ist. Die Sicherheit, dass Informationen über den eigenen Gesundheitszustand nicht weitergegeben werden dürfen, schafft Vertrauen und nimmt dem Patienten die Hemmung, auch mit unangenehmen Beschwerden zum Arzt zu gehen und sich fachgerecht behandeln zu lassen. In einem früheren Beitrag haben wir […]
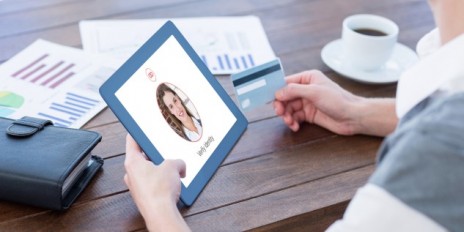
Bitte recht freundlich – Selfie statt Passwort
„Endlich ist es soweit“ – Mastercard will ab Sommer 2016 nun Selbstaufnahmen und Fingerabdrücke als Passwortersatz für Onlinetransaktionen verwenden, so berichtet es BBC. Nach verschiedenen durchgeführten Tests einiger Unternehmen im letzten Jahr (wir berichteten hier und hier) und dem Start einer Pilotphase von Mastercard in den USA und in den Niederlanden geht es jetzt in die […]
Patientendaten als Geiseln
Im Februar wurde bekannt, dass zwei Krankenhäuser in Nordrhein-Westfalen von Ransomware befallen wurden. Fast zeitgleich hatte auch eine Klinik in Los Angeles mit diesem Problem zu kämpfen. Seit den ersten Fällen von Ransomware in 2012 ist die Verbreitung stetig gestiegen und mittlerweile gibt es fast wöchentlich neue Meldungen zu einer Infektion. Funktion von Ransomware Mit […]
Datenschutz-Grundverordnung – International – wann gilt welches Recht/ Übermittlung von Daten ins Ausland
Der Datenschutz in Europa wird mit der Datenschutz-Grundverordnung vereinheitlicht. In unserer Beitragsreihe stellen wir Ihnen die wichtigsten Änderungen vor, die in der ersten Jahreshälfte 2018 für alle verpflichtend werden. Erklärtes Ziel der Datenschutz-Grundverordnung (DSGVO) ist es, ein gemeinsames und homogenes europäisches Datenschutzrecht zu schaffen, das einheitliche Schutzstandards in allen EU-Mitgliedstaaten sicherstellt und das auch für […]
Was haben Fitness-Tracker und eine Schwangerschaft mit Datenschutz zu tun?
Die Nachricht über eine Schwangerschaft ist in der Regel eine Freudige. Doch wie erfährt man davon und was hat das alles bitteschön mit Datenschutz zu tun? Die Geschichte Ein Fitbit-User vermutete einen defekten Sensor bei dem Tracker seiner Frau, da dieser einen deutlich erhöhten Puls anzeigte, obwohl sich seine Frau nicht sportlich betätigte. Bevor er […]
OWASP Top Ten: A6 – Verlust der Vertraulichkeit sensibler Daten
Dieser Blogbeitrag zu unserer Reihe zur OWASP Top Ten, den häufigsten Sicherheitslücken in Webapplikationen, erläutert die Gefahr der Preisgabe von sensiblen Daten und wie Sie Ihre Anwendung sowie deren Benutzer davor schützen können. Bei sensiblen Daten handelt es sich beispielsweise um Gesundheits-, Kreditkarten- oder auch Zugangsdaten, deren Vertraulichkeit sowohl bei der Speicherung als auch bei […]