



Das „RUN“-Dokument – steht für „Reife- und Umsetzungsgradbewertung im Rahmen der Nachweisprüfung“ – des Bundesamts für Sicherheit in der Informationstechnik (BSI) wurde am 2. Januar 2025 in Version 1.0 veröffentlicht (vgl. Mitteilung des BSI). Es bietet einen einheitlichen und strukturierten Ansatz, um die Umsetzung der Anforderungen aus § 8a BSIG zu bewerten. Dieser Blogbeitrag beschreibt […]
sb-bcm-praktiker

NIS-2 Umsetzung in Deutschland nicht mehr vor der Bundestagswahl
Nachdem Mitte Januar vom Bitkom noch eine Meldung kam, dass die FDP kurzfristig auf einen Beschluss zum NIS2UmsuCG hinwirken möchte, berichtete der Tagesspiegel Background heute, dass die Gespräche dazu gescheitert sind. Das NIS2UmsuCG wird in dieser Legislaturperiode also nicht mehr verabschiedet – genau wie das KRITIS-Dachgesetz. Laut Tagesspiegel Background geben sich SPD, Grüne und FDP […]
EuGH: Erfassung des Geschlechts nur dann, wenn es zwingend erforderlich ist
Dürfen Personen im Rahmen von Vertragsabschlüssen verpflichtet werden, ihre Anrede („Herr“ oder „Frau“) anzugeben? Der EuGH (Urteil vom 09.01.2025, Az. C‑394/23) meint: Nein. Die Abfrage darf grundsätzlich nur dann verpflichtend erfolgen, wenn es für die ordnungsgemäße Erfüllung des Vertrags „objektiv unerlässlich“ ist. Ein datenschutzrechtlicher Klassiker wurde damit nun auch höchstrichterlich entschieden. Der Fall Das französische […]
Die Blacklist der Personalabteilung
Jede Personalabteilung kennt wahrscheinlich das Problem: Immer wieder kommen Bewerbungen, die weder ernst gemeint, echt oder auch nur im Ansatz passend auf die ausgeschriebene Stelle sind. Auch Beleidigungen zu Lasten des Unternehmens können hier eine Rolle spielen. Gerade bei mittelgroßen Unternehmen oder weltweit agierenden Konzernen kommt es daher häufiger vor, dass Bewerber, aber manchmal auch […]
TRBS 1115 Teil 1: Cybersicherheit für sicherheitsrelevante Mess-, Steuer- und Regeleinrichtungen
In der heutigen vernetzten und technologiegetriebenen Welt gewinnt die Anlagensicherheit zunehmend an Bedeutung, da Anlagen immer komplexer werden und die Konsequenzen von Sicherheitsversagen gravierend sein können. Cyberangriffe auf Anlagensteuerungssysteme können dabei nicht nur die Anlagenverfügbarkeit gefährden, sondern ggf. auch das Personal und die Umwelt. Daher ist es entscheidend, Cybersicherheit als integralen Bestandteil der Arbeitsschutzstrategie zu […]
Unrechtmäßiger Einsatz von Gesichtserkennungstechnologien an Schule in Essex
Die englische Aufsichtsbehörde, Information Commissioner´s Office (ICO), hat am 23. Juli 2024 mitgeteilt, eine Verwarnung gegen eine Schule in Essex wegen des unrechtsmäßigen Verwendens von Gesichtserkennungstechnologie ausgesprochen zu haben – ein Verstoß gegen Art. 58 Abs.2 lit. b UK GDPR. Was war passiert? Die Schule hatte im März 2023 begonnen, Gesichtserkennungstechnologien in der Kantine der […]
290 Millionen Euro Strafe für Uber wegen unerlaubter Datenübermittlung in die USA
Die niederländische Datenschutzbehörde Autoriteit Persoonsgegevens (AP) hat gegen den Fahrdienstvermittler Uber eine Geldstrafe von 290 Millionen Euro verhängt (Pressemitteilung hier). Grund dafür ist die unerlaubte Übermittlung personenbezogener Daten europäischer Uber-Fahrer in die Vereinigten Staaten ohne ausreichenden Schutz, was einen schweren Verstoß gegen die Datenschutz-Grundverordnung (DSGVO) darstellt. Uber hat die Verstöße inzwischen eingestellt, kündigte jedoch an, […]
LDI NRW: Hochschulen dürfen externe Plagiatssoftware nutzen
Plagiatssoftware, auch bekannt als Plagiatserkennungssoftware, hat sich in den vergangenen Jahren zu einem unverzichtbaren Werkzeug in Bildungseinrichtungen und wissenschaftlichen Institutionen entwickelt. Diese hilft dabei, die akademische Integrität zu wahren und sicherzustellen, dass eingereichte Arbeiten frei von unerlaubten Kopien sind. Trotz ihrer Vorteile dürfen Plagiatsprogramme nur in dem Umfang eingesetzt werden, der eine datenschutzkonforme Verarbeitung personenbezogener […]
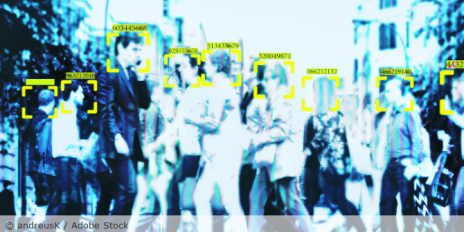
Polizei-System zur Gesichtserkennung
Die Verwendung von Gesichtserkennungstechnologien war bereits in vielen Kontexten ein heiß diskutiertes Thema. Immer wieder werden Fälle publik, die die erheblichen datenschutzrechtlichen Herausforderungen und ethischen Fragestellungen aufzeigen, die mit dem Einsatz dieser Technologie einhergehen. Kontroversen und Datenschutzverletzungen Jüngst berichteten wir von einem Fall, bei dem Bußgelder wegen der Nutzung biometrischer Daten zur Gesichtserkennung auf einer […]
AI Act – Erwerb von KI-Kompetenz ist Pflicht ab 2. Februar 2025!
Betreiber und Anbieter von KI-Systemen müssen gemäß Art. 4 AI Act Maßnahmen ergreifen, die sicherstellen, dass ihre Mitarbeitenden und andere Personen, die in ihrem Auftrag mit dem Betrieb und der Nutzung von KI-Systemen befasst sind, über ein ausreichendes Maß an KI-Kompetenz verfügen. Anders ausgedrückt: Mitarbeiter oder Externe, die KI-Systeme nutzen oder anbieten, müssen angemessen geschult […]
Datenschutzrechtliche Verantwortlichkeit bei der Kennzeichenerfassung
Was vor ein paar Jahren noch ein Novum darstellte, lässt heutzutage kaum jemanden verwundert zurück. Die Rede ist von Systemen, die im Rahmen der Parkraumbewirtschaftung automatisch die Kennzeichen erfassen (wir berichteten). Betreiber haben bei Verwendung eine effektive Möglichkeit, beispielsweise allzu lang parkende Personen in die Pflicht zu nehmen. Neben den Fragen zur Rechtmäßigkeit und Transparenz […]
Beschwerden häufen sich in Bezug auf den Einsatz von Videokameras
„Was machen eigentlich meine Mieter da auf meinem Grundstück?“ So oder so ähnlich könnten Wohnungseigentümer den Zweck für Videokameras in vermieteten Mehrfamilienhäusern rechtfertigen. Dass nur das reine Interesse – also die Neugier, nicht zu verwechseln mit dem „berechtigten Interesse“ – noch keine datenschutzrechtliche Grundlage für den Einsatz einer Videoüberwachungsanlage bietet, sollte eigentlich klar sein. Dennoch […]
Ich weiß, was Du letzte Woche auf eBay getan hast!
Eine Lehre aus dem folgenden Fall ist, dass man sichere Passwörter nutzen und niemals weitergeben soll – aber die Datensicherheit ist hier nur ein Nebenschauplatz. Im Kern geht es um die Frage, ob datenschutzrechtlich rechtswidrig erlangte Daten in einem Gerichtsprozess verwendet werden dürfen. Spoiler: Das Landesarbeitsgericht (LAG) Niedersachsen ist sich selbst nicht sicher und legt […]
Erleichterung für Schweiz-US-Datentransfers: Neues Abkommen löst langjährige Datenschutzprobleme
Ab dem 15. September 2024 wird der Transfer personenbezogener Daten von der Schweiz in die USA deutlich einfacher. Grund dafür ist ein neues Rahmenabkommen, das kürzlich vom Schweizerischen Bundesrat genehmigt wurde. Mit dieser Entscheidung können Datentransfers nun auf einer Angemessenheitsentscheidung basieren, wodurch der bisherige Aufwand mit den Standardvertragsklauseln (SCCs) entfällt. Bislang mussten Schweizer Unternehmen einen […]
Datenschutz im Franchising
Jedes Unternehmen, das personenbezogene Daten verarbeitet, unterliegt der Datenschutz-Grundverordnung (DSGVO). Daher stellt sich im Kontext von Franchise-Systemen die Frage, welche Besonderheiten bei der Datenverarbeitung – insbesondere im Hinblick auf die Datenübermittlung – bestehen. Ziel dieses Blogbeitrags ist es, das Franchising aus datenschutzrechtlicher Sicht zu durchleuchten. Was ist Franchising? Unter Franchising ist eine Kooperation zweier selbstständiger […]