



Der Bundesgerichtshof (BGH) hat entschieden, dass ein Anspruch aus Art. 15 DSGVO nicht automatisch als Nebenrecht mit abgetretenen Erstattungs- oder Schadensersatzansprüchen auf den Erwerber übergeht (Urteil vom 24.02.2026, Az.: VI ZR 430/24). Gleichzeitig hat der BGH gerade nicht darüber befunden, ob ein solcher Anspruch überhaupt wirksam abgetreten werden kann. Relevant ist die Entscheidung vor allem […]
Allgemein
Allgemein
E-Mail-Kommunikation von Rechtsanwältinnen und Rechtsanwälten
Dass die E-Mail-Kommunikation von Rechtsanwältinnen und Rechtsanwälten als Berufsgeheimnisträger mit Betroffenen ein von Zeit zu Zeit wiederkehrendes Thema beim Bayerischen Landesamt für Datenschutzaufsicht (BayLDA) ist, zeigten bereits die Tätigkeitsberichte des BayLDA aus 2019 und 2023 – wir berichteten. Nun äußert sich das BayLDA in seinem aktuellen Tätigkeitsbericht 2025 erneut zu diesem Thema. Festhalten an bisherigen […]
Girls‘ & Boys‘ Day – Unsere Zukunft liegt in den Händen unserer Kinder
Ganz in diesem Sinne bot die DSN GROUP auch in diesem Jahr wieder Schüler*innen die Möglichkeit sich in der Bremer Überseestadt auf dem datenschutz nord CAMPUS über die verschiedenen Tätigkeitsbereiche einer auf die Beratung von Datenschutz, Informationssicherheit und Compliance ausgerichteten Unternehmensgruppe zu informieren. Im Rahmen des am 23. April 2026 bundesweit durchgeführten Zukunftstages (Girls‘ Day […]
Datenschutzrisiko bei Meta: Verdacht des Downloads von 30.000 privaten Facebook-Bildern durch einen Mitarbeiter
Datenschutzverletzungen entstehen nicht nur durch Hackerangriffe oder fehlerhafte IT‑Systeme. Manchmal können die Risiken mitten im Unternehmen verortet sein. Ein aktueller Fall aus Großbritannien zeigt eindrücklich, welche Gefahren von internen Zugriffen auf personenbezogene Daten ausgehen können. Worum geht es? Ein ehemaliger Mitarbeiter von Meta steht unter Verdacht, während seiner Beschäftigung ca. 30.000 private Facebook‑Bilder unbefugt heruntergeladen […]
„Widerrufsbutton“ bald Pflicht in B2C-Onlineshops
Am 19. Juni 2026 tritt der neue § 356a BGB in Kraft – und führt damit zu neuen Anforderungen für Onlineshops, die sich an Verbraucher richten (B2C-Shops). Die Änderung der Norm resultiert aus einer Umsetzung der Richtlinie (EU) 2023/2673 in nationales Recht. Durch diese Richtlinie wurde ein neuer Artikel 11a in die Verbraucherrechte-Richtlinie (Richtlinie 2011/83/EU) […]
VR‑Brille: Virtuelle Welten, reale Datenschutzrisiken
In den letzten Jahren haben sich VR‑Brillen von reinen Gaming-Gadgets zu leistungsstarken Allround‑Werkzeugen entwickelt. Sie können u. a. zu Simulationen und innovativen Arbeits- und Bildungsszenarien verwendet werden. Beispielsweise können Laborversuche oder medizinische Eingriffe, ganz ohne reale Risiken situativ erlebt werden. Aber auch Unternehmen können Virtual Reality für Trainings nutzen, um Mitarbeitende realitätsnah auf Gefahrensituationen, Maschinenbedienung oder […]

Data Act Implementation in Germany: Enforcement Could be Around the Corner – Organisations Should Act Now
Germany has taken a decisive step towards implementing the EU Data Act. On 26 March 2026, the Bundestag passed the Data Act-Durchführungsgesetz (DADG), establishing the national framework for enforcement. While further legislative steps may still follow before the law formally enters into force, the direction is now clear. For organisations operating in Germany, this marks […]
Horch mal, wer das schreit – Datenschutz bei Babyphonen
Ein Neugeborenes kann weder rufen, noch aufstehen, noch sich bemerkbar machen – es ist in jeder Hinsicht auf Erwachsene angewiesen. Da diese jedoch nicht rund um die Uhr physisch neben dem Kind sitzen können, entsteht ein praktisches Problem: Wie bleibt man erreichbar, ohne permanent im selben Raum zu sein? Die Lösung: ein Babyphone Während sich […]
Löschersuchen erfüllen: Sieht oft einfacher aus, als es ist!
Ein wichtigstes Instrument in der Datenschutz-Grundverordnung (DSGVO) sind die sog. „Betroffenenrechte“ nach Art. 12–23 DSGVO, wobei insbesondere das Recht auf Auskunft (Art. 15 DSGVO) und das Recht auf Löschung (Art. 17 Abs. 1 DSGVO) bzw. das „Recht auf Vergessenwerden“ (Art. 17 Abs. 2 DSGVO) in der Praxis Anwendung finden. Dieser Beitrag befasst sich mit dem […]
China’s Face Recognition Regulation: What the New Rules Mean for Businesses
On 1 June 2025, China’s Cyberspace Administration (CAC) brought into force the Measures for the Security Management of Face Recognition Technology Applications (the „Measures“). This landmark regulation is the first piece of dedicated legislation in China governing the use of biometric facial data, and it carries significant implications for any organization processing face recognition data […]
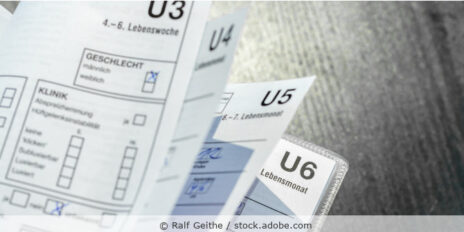
Schwangerschaftsanamnese im U-Heft
Hurra, wir bekommen ein Kind. Dieses Erlebnis im Leben der (angehenden) Eltern und des Kindes strahlt in viele Bereiche und betrifft auch datenschutzrechtliche Fragestellungen. Einige davon sollen in den kommenden Blogbeiträgen besprochen werden. Heute werfen wir einen Blick auf die Dokumentation der Schwangerschaftsanamnese im Mutterpass und im Kinderuntersuchungsheft (U-Heft). Mutterpass Nach der Feststellung der Schwangerschaft […]
Datenschutz-Zertifikat als Wettbewerbsvorteil: Warum HR-Dienstleister jetzt handeln sollten
Wer im HR-Geschäft tätig ist, hantiert täglich mit hochsensiblen Daten – Gehaltsabrechnungen, Krankmeldungen, Bewerbungsprofile. Doch während die Risiken wachsen, fehlt vielen Dienstleistern noch der entscheidende Nachweis, dass sie Datenschutz wirklich ernst nehmen. Eine offizielle DSGVO-Zertifizierung kann das ändern – und wird zunehmend zum Türöffner im Wettbewerb. HR-Daten: besonders sensibel, besonders schutzwürdig Personaldienstleister – von der […]
Wie der EuGH dem Geschäftsmodell DSGVO-Auskunft Grenzen setzt
Das Auskunftsrecht ist eines der wichtigsten Rechte, die Betroffene gegenüber Unternehmen geltend gemacht werden können. Zu diesem Thema hat nun der EuGH ein Urteil gefällt (19.03.2026 – C-526/24). Über die Vorgeschichte dieses Urteils und den Schlussantrag des Generalanwalts beim EuGH hatten wir bereits hier berichtet. Newsletteranmeldung, Auskunftsersuchen, Schadensersatz Kurz zusammengefasst ging es bei dem Fall […]

Alles neu bei der ISO/IEC 27701 – oder doch nicht?
Die ISO/IEC 27701 – man beachte den feinen Unterschied zur ISO/IEC 27001 – ist der internationale Standard für ein Datenschutz-Managementsystem (DSMS). Mit der neuen Version ISO/IEC 27701:2025 (dt. Fassung 2026-02) gibt es auf den ersten Blick erhebliche Änderungen. Parallel dazu wurde auch die zugehörige Akkreditierungsnorm für Zertifizierungsstellen grundlegend überarbeitet (aus ISO/IEC 27006-2 wird 27706). Viele […]
LoIP und LoA unter eIDAS: Zwei Begriffe, die man auseinanderhalten sollte
Im Zuge der eIDAS-Implementing-Acts tauchen zwei Abkürzungen immer häufiger auf: LoA und LoIP. Sie stehen für: Level of Assurance (LoA) Level of Identity Proofing (LoIP) Beide Konzepte betreffen Vertrauenswürdigkeit – aber auf unterschiedlichen Ebenen. Wer mit elektronischer Identifizierung, qualifizierten Zertifikaten oder Konformitätsbewertungen befasst ist, sollte die Unterschiede kennen. Level of Assurance (LoA): Das „Sicherheitsniveau“ eines […]