



Heute werfen wir einen Blick auf Dienstleister-Audits und worauf in diesem Zusammenhang zu achten ist. Spielregeln Laut Art. 28 Abs. 1 Datenschutz-Grundverordnung (DSGVO) arbeitet ein Verantwortlicher nur mit Auftragsverarbeitern, die hinreichend Garantien dafür bieten, dass geeignete technische und organisatorische Maßnahmen durchgeführt werden. Um dieser Pflicht nachkommen zu können, empfehlen wir in der Beratungspraxis – neben […]
Allgemein
Allgemein
Unzulässige E-Mail-Werbung – trotz (indirektem) LinkedIn-Kontakt?
Die Zusendung von Werbung per E-Mail ist grundsätzlich nur mit vorheriger, ausdrücklicher Einwilligung zulässig. Diese Rechtslage hierzulande dürfte mittlerweile allseits bekannt sein. Unternehmen sollten dementsprechend ihr Marketing bzw. ihren Vertrieb auf ein dokumentiertes Einwilligungsmanagement abstellen und transparent über die Datenverarbeitung informieren. Nur in besonderen Ausnahmefällen kann hiervon abgewichen werden, wie z. B. bei dem umstrittenen […]
Der Art. 42 DSGVO – information privacy standard – Einordnung für die Datenschutzberatung
Seit März 2025 führt der Europäische Datenschutzausschuss (EDSA) in seinem offiziellen Verzeichnis der Zertifizierungsmechanismen („Register of certification mechanisms, seals and marks“) einen weiteren Standard nach Art. 42 DSGVO: den „DSGVO – information privacy standard“. Der zugehörige Kriterienkatalog ermöglicht eine Zertifizierung nach Art. 42 DSGVO sowohl für Verantwortliche als auch für Auftragsverarbeiter. Anwendungsbereich und Ausrichtung des […]
EuGH stärkt „Soft-Opt-in“ – Einwilligungserfordernis bleibt grundsätzlich bestehen
Am 13. November 2025 hat der Europäische Gerichtshof (EuGH) in der Rechtssache C‑654/23 – „Inteligo Media“ für mehr Klarheit in der umstrittenen Frage gesorgt, unter welchen Voraussetzungen Unternehmen informative Newsletter mit werblichen Elementen ohne ausdrückliche Einwilligung versenden dürfen. Die Entscheidung betrifft nicht nur die Auslegung des Begriffs „Direktwerbung“ nach der ePrivacy-Richtlinie, sondern auch das Verhältnis […]
Haftung für Drittanbieter-Cookies: Nicht nur der Website-Betreiber in der Verantwortung
Cookies – eine unendliche Geschichte. Spätestens seit DSGVO und TDDDG gilt: Ohne ausdrückliche Einwilligung geht bei nicht-essenziellen Cookies nichts. Diesmal im Fokus: die Frage, ob auch Drittanbieter haften, selbst wenn sie nicht Betreiber der Websitesind. Mit dieser Frage beschäftigte sich jüngst das Oberlandesgericht Frankfurt am Main (OLG Frankfurt) und hat mit seinem Urteil vom 11. […]
Datenschutz in der Schulsozialarbeit: Schweigepflicht gilt auch für Namen von Schüler*innen
Die Zusammenarbeit zwischen Lehrkräften, Schulleitung und Schulsozialarbeit ist ein zentraler Bestandteil schulischer Unterstützung. Gleichzeitig unterliegt diese Kooperation strengen datenschutzrechtlichen Vorgaben, insbesondere wenn Schülerinnen und Schüler personenbezogene oder besonders sensible Informationen offenbaren. Der zugrunde liegende Fall aus dem siebten Tätigkeitsbericht des Thüringer Landesbeauftragten für den Datenschutz und die Informationsfreiheit (TLfDI) verdeutlicht die rechtlichen Rahmenbedingungen und zeigt […]
Vertrauen ist gut, Kontrolle ist besser!
Dieser Leitsatz gilt ganz besonders beim Einsatz von Auftragsverarbeitern. Auch wenn externe Dienstleister gem. Art. 28 DSGVO zur Einhaltung des Auftragsverarbeitungsvertrags vertraglich verpflichtet sind, bedeutet das nicht, dass sich der Verantwortliche zurücklehnen kann. Letztlich sind es seine Daten, für die er Sorge zu tragen hat und Verantwortung übernehmen muss. Ein Urteil des Bundesgerichtshofs vom 11. […]
Mehr Beschwerden dank oder wegen KI?
Die KI-Systeme werden nicht nur immer beliebter, sondern hinsichtlich der Beantwortung von Anfragen bzw. der Interaktion mit Menschen vermeintlich auch immer besser. Mittlerweile sind auf den meisten Smartphones und mobilen Endgeräten die bekannten KI-Systeme mit entsprechenden Sprachmodellen von Meta AI, Google Gemini oder ChatGPT (OpenAI) integriert bzw. von den Nutzer*innen installiert worden. Ferner setzen die […]

Schadensersatz wegen unzulässiger Verarbeitung biometrischer Daten während einer Prüfungsüberwachung
Über den Einsatz von Überwachungstools im Rahmen von Online-Prüfungen an Universitäten hatten wir vor allem während der Corona-Pandemie (hier) und auch im europäischen Ländervergleich berichtet (hier). Das Thüringer Oberlandesgericht (OLG) hat nun in seinem Urteil vom 13.10.2025 (Az.: 3 U 885/24) entschieden, dass die Verarbeitung biometrischer Daten im Rahmen von Online-Prüfungen ohne ausdrückliche Einwilligung der […]

Neuer Dienst zur Einwilligungsverwaltung gem. § 26 TDDDG jetzt verfügbar
Über die Consentbanner-Flut, die damit verbundene Click-Fatigue und Dienste zur Einwilligungsverwaltung gem. § 26 Telekommunikations-Digitale-Dienste-Datenschutz-Gesetzes (TDDDG) sowie die damit verbundenen rechtlichen Herausforderungen hatten wir zuletzt in unserem Blog hier berichtet. Mittlerweile hat die Bundesbeauftragte für den Datenschutz und die Informationsfreiheit (BfDI) den ersten Dienst zur Einwilligungsverwaltung anerkannt und in das offizielle Register aufgenommen. Das Register der […]
Die KI-VO – mehr Regulierung, weniger Orientierung? Was ist verboten?
In der europäischen Wirtschaft wird die relativ neue KI-Verordnung viel diskutiert. Viele Unternehmen kritisieren, dass die Regeln kompliziert und schwer verständlich seien. Ein Blick in den Verordnungstext, insbesondere in Artikel 5 Absatz 1, zeigt, warum diese Kritik aufkommt. Der Text ist komplex und juristisch formuliert, was für Laien oft wie ein Buch mit sieben Siegeln […]
Verwendung von Benutzernamen: Schadensersatz und Datensparsamkeit
Handelt es sich bei einem Benutzernamen, der im Onlinekontext verwendet wird, um ein personenbezogenes Datum? Mit dieser Frage hat sich das Oberlandesgericht (OLG) Frankfurt im Zusammenhang mit einer Schadensersatzforderung gegen den Betreiber des sozialen Netzwerks Facebook befasst (OLG Frankfurt, Urteil vom 09.05.2025, Az.: 6 U 53/24). Konkret ging es um die Veröffentlichung von Informationen aus […]
Leitlinien des EDSA zum Zusammenspiel zwischen DMA und DSGVO – Einzelbetrachtung von Kernelementen
Der Europäische Datenschutzausschuss (EDSA) hat im Oktober 2025 gemeinsam mit der EU-Kommission Leitlinien zur einheitlichen Anwendung von DSGVO und Digital Markets Act (DMA) veröffentlicht. Wie in unserem Beitrag vom 18.12. angekündigt, erfolgt in diesem Beitrag eine nähere Betrachtung ausgewählter Kernelemente der EDSA-Leitlinien und ihrer Auswirkungen auf die Praxis. Hierbei ist darauf hinzuweisen, dass der DMA […]
Ein Leben ohne US-Dienstleister – möglich, aber sinnlos?
Im September berichteten wir über den Chefankläger Karim Khan des Internationalen Strafgerichtshofs (IStGH), der auf die Sanktionsliste der USA geriet und seine E-Mails bei Microsoft nicht mehr abrufen konnte. Der französische Richter Nicolas Guillou vom IStGH, der ebenfalls auf der Sanktionsliste steht, schildert eindrücklich in einem Interview mit Le Monde, wie ein Leben aussieht, wenn […]
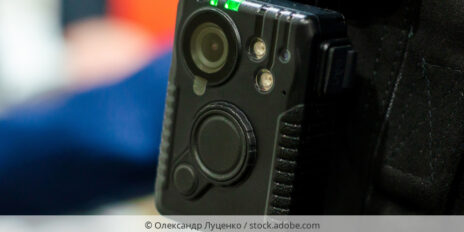
EuGH-Urteil zu Datenschutzhinweisen bei Bodycams
Mit dem Urteil vom 18.12.2025 (C-422/24) hat der Europäische Gerichtshof (EuGH) eine Entscheidung zu Datenschutzhinweisen bei einer am Körper getragenen Kamera (Bodycam) getroffen. Dabei musste der EuGH im Rahmen eines Vorabentscheidungsersuchens gemäß Art. 267 des Vertrags über die Arbeitsweise der Europäischen Union (AEUV) die Frage beantworten, ob Art. 13 oder Art. 14 DSGVO anwendbar ist, […]