



In der Praxis kommt es selten vor, dass Aufsichtsbehörden bei ihren Untersuchungen Zwangsmaßnahmen anwenden. Im Regelfall wendet sich die Behörde mit einem Auskunftsverlangen an ein Unternehmen, um den Sachverhalt zu einer Beschwerde zu ermitteln. Die betroffenen Unternehmen erteilen in der großen Mehrzahl der aufsichtsbehördlichen Verfahren mehr oder weniger bereitwillig die gewünschten Auskünfte. Doch was passiert, […]
Zwischen Datenschutz und Compliance- Datenschutz im Rahmen der M&A Due Diligence
Bei Unternehmenstransaktionen (Mergers & Acquisitions, kurz: M&A) ist das Due Diligence von zentraler Bedeutung. Due Diligence bedeutet die eingehende Prüfung eines zum Verkauf stehenden Unternehmens durch den potenziellen Käufer. Bei jeder Due Diligence gibt es verschiedene Risiken zu beachten. Eines hiervon ist das Datenschutzrecht. Die essentiellen Fragen des Käufers Vor der Transaktion sind verschiedene Fragen […]
Wie sicher sind verschlüsselnde Cloud-Speicher-Dienste?
Die Verschlüsselung ist eine wirksame Maßnahme zur Sicherstellung von Vertraulichkeit von Daten. Insbesondere dient diese Maßnahme der Umsetzung der Anforderungen aus Art. 32 Abs. 1 lit. a DSGVO zum Schutz personenbezogener Daten. Im IT-Betrieb wird heute oft auf Dienstleister in der Cloud zurückgegriffen, um Arbeitslasten auszuführen und die verarbeiteten Daten remote zu speichern, insbesondere gilt […]
E-Mail-Signatur und Werbung. Ist das noch Design oder schon Werbung?
Bevor wir richtig anfangen, beginnen mit dem Schluss; nämlich dem Abschluss einer elektronischen Nachricht. Sofern diese per E-Mail verfasst wird, verkündet sie – zumindest im geschäftlichen Umfeld – neben den Kontaktangaben des Absenders gelegentlich auch aktuelle Neuigkeiten: „Besuchen Sie uns auf der Messe hier-und-da, Halle 4 Stand xy“. So möchte das Unternehmen die kleine, aber […]
Aufzeichnungen im Callcenter
Als Anrufer in einem Callcenter bekommt man häufig Formulierungen wie „Zu Trainingszwecken kann dieses Gespräch aufgezeichnet werden.“ durch eine freundliche digitale Stimme zu hören. Neben „Trainingszwecken“ sind auch andere Zwecke denkbar, bspw. die „Sicherstellung der Qualität“ oder ähnliches. Im Endeffekt geht es in der Regel um eine Kontrolle der Leistung und des Verhaltens der Mitarbeiter […]
Daten her, Polizei! – Zugriff auf Corona-Kontaktlisten
Besondere Zeiten erfordern besondere Maßnahmen. Eine dieser Maßnahmen war die Geburt der sog. „Corona-Kontaktlisten“ zur Nachverfolgung von Infektionsketten. Zuletzt gerieten die Listen stark in die Kritik. Waren die Daten ursprünglich für die Gesundheitsämter bestimmt, haben sie zuletzt auch bei den Strafverfolgungsbehörden Begehrlichkeiten geweckt. So wurde bekannt, dass die Polizei in einigen Bundesländern vereinzelt auf Kontaktlisten […]
Vermehrt Bußgelder wegen unzureichender Löschroutinen
Das Thema Löschung und die Umsetzung von Löschkonzepten hat mit dem Inkrafttreten der DSGVO immer weiter an Bedeutung gewonnen. Oftmals werden Unternehmen bei der Entwicklung und Umsetzung eines, den Anforderungen der DSGVO entsprechenden, Löschkonzepts, nicht zuletzt aufgrund der oftmals historisch gewachsenen IT-Infrastrukturen, vor große Herausforderungen gestellt. Dies hindert die Aufsichtsbehörden jedoch nicht daran Sanktionen gegen Organisationen […]
Datenschutz als elementarer Bestandteil der Compliance
Das Phänomen Compliance ist längst kein unbekanntes Thema mehr. Es beschäftigt zunehmend die Literatur, Rechtsprechung und Unternehmenspraxis. Fälschlicherweise wird der Begriff Compliance oftmals lediglich mit Geldwäsche und Korruptionsbekämpfung in Verbindung gebracht. Dies ist natürlich ein wesentlicher Bestandteil, allerdings umfasst der Begriff weitaus mehr als das. Mittlerweile ist Compliance nicht mehr nur an die Einhaltung börsenrechtlicher […]
Begriffswirrwarr – Hinweise & Information
Hinsichtlich der Umsetzung der Informationspflichten gibt es nach wie vor Unsicherheiten, wie die Regelungen in Artt. 13 und 14 DSGVO zu handhaben sind. Oftmals fällt es den Verantwortlichen schwer, die Vorstellungen des Gesetzgebers inhaltlich korrekt mit Leben zu füllen. Dabei spielt womöglich auch eine Rolle, dass es keine einheitliche Bezeichnung für das, was da am […]
Wann liegt eigentlich ein „effektives Compliance Management System“ vor?
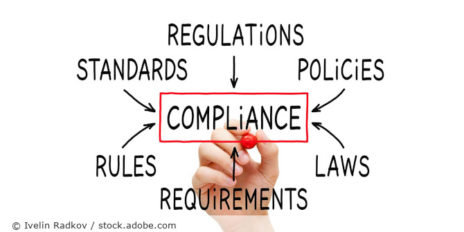
Durch den kürzlich veröffentlichten Referentenentwurf zum Verbandssanktionengesetz (VerSanG-E) wurde der Stellenwert eines effektiven Compliance Management System (CMS) in Unternehmen unterstrichen (siehe unseren Blogbeitrag hier). Aber was bedeutet es, ein effektives CMS im Unternehmen zu haben? Welche Parameter sind hierfür notwendig? Problemaufriss Compliance gewinnt stetig an Bedeutung. Umso erstaunlicher ist, dass es kein Compliance-Gesetz gibt. Vielmehr […]
Datenabfragen an US-Unternehmen zur Strafverfolgung steigen
Allseits bekannt ist mittlerweile, dass der Konzern Amazon (AWS, Alexa usw.) so, wie viele weitere US-Unternehmen, Daten an US-amerikanische Strafverfolgungsbehörden sowie Geheimdienste übermitteln müssen. Im konkreten Fall Amazon werden Daten, die über die eigenen Angebote zum Online-Shopping, den Amazon-Echo-Sprachassistentendienst Alexa, Kindle- und Fire-Tablets sowie den Heimsicherheitsgeräten gesammelt werden, nach rechtlicher Anordnung an die Behörden übermittelt. […]
Datenschutzverstöße können zur Auflösung des Betriebsrates führen
Das Arbeitsgericht Iserlohn entschied, dass Verstöße gegen die Datenschutzgrundverordnung (DSGVO) zu der Auflösung des Betriebsrates führen können. Hintergrund des Verfahrens Zwei Unternehmen der Automobilzulieferungsbranche, welche über einen Gemeinschaftsbetrieb miteinander verbunden waren, wollten eine Tochtergesellschaft restrukturieren. Diese Versuche waren jedoch aus verschiedenen Gründen gescheitert, woraufhin die Schließung des Standortes beschlossen wurde. Daraufhin entstand ein Konflikt mit […]
Cyberangriff – Notwendigkeit von konkreten Incident-Response-Plänen weiterhin vielfach unterschätzt.
Im aktuellen „Cyber Resilience Report 2020“ von IBM Security in Zusammenarbeit mit dem Ponemon Institut wird einmal mehr aufgezeigt, wie Unternehmen zum Thema „Security Maßnahmen“ aufgestellt sind. Eine Umfrage unter mehr als 3000 IT- und Sicherheitsverantwortlichen weltweit, mit dem Schwerpunkt aus den USA, Großbritannien und Deutschland, bietet ein ernüchterndes Bild. Lediglich ein Viertel der Befragten […]
Gesichtserkennung im Alltag trotz Gesichtsmaske
Mittlerweile prägen Menschen mit Gesichtsmaske (genauer: Mund-Nasen-Schutz) das Stadtbild. Angesichts wieder steigender Fallzahlen in vielen Ländern in Europa ist davon auszugehen, dass solche Schutzmaßnahmen noch eine lange Zeit in öffentlichen Verkehrsmitteln sowie im Supermarkt zu tragen sind. Laut einer aktuellen Studie aus den USA von Forschern der sog. Standardisierungsbehörde NIST würden diese Gesichtsmasken aktuell die […]
Auswirkungen der Schrems II-Entscheidung (Privacy Shield) auf die Religionsgemeinschaften
Am 16. Juli 2020 verkündete der EuGH das „Schrems II“-Urteil, mit der Erklärung, dass das Datenschutzabkommen „Privacy Shield“ unzulässig ist. Auch die Standardvertragsklauseln der EU-Kommission wurden in diesem Urteil thematisiert. Das Urteil hat massive Auswirkungen für weltliche Unternehmen und Einrichtungen (wir berichteten), macht aber auch vor Religionsgemeinschaften nicht halt. Auch in diesen werden zunehmend Software […]