



Die Nutzung von Cloud-Angeboten, Softwarelösungen sowie spezialisierten Fachfirmen führt dazu, dass heute zentrale Geschäftsprozesse in wesentlichen Teilen durch externe Dienstleistungen unterstützt werden. Dadurch entstehen Abhängigkeiten, die natürlich den Geschäftsbetrieb, aber insbesondere auch die Informationssicherheit, unmittelbar beeinflussen. Schwachstellen oder Ausfälle bei einem Dienstleister oder Lieferanten (nachfolgend zusammengefasst als „Dienstleister“) können unmittelbare Auswirkungen auf das eigene Unternehmen […]
The Italian DPA’s Fine Against Intesa Sanpaolo: Lessons for Access Management and Data Breach Handling
On 26 March 2026, the Italian data protection authority (Garante per la protezione dei dati personali, „Garante“) fined Intesa Sanpaolo S.p.A. €31,800,000. This is one of the largest fines the Garante has ever imposed, and it carries clear lessons for any organisation that processes personal data at scale – not just banks. What Happened Between […]
Löschersuchen erfüllen: Sieht oft einfacher aus, als es ist!
Ein wichtigstes Instrument in der Datenschutz-Grundverordnung (DSGVO) sind die sog. „Betroffenenrechte“ nach Art. 12–23 DSGVO, wobei insbesondere das Recht auf Auskunft (Art. 15 DSGVO) und das Recht auf Löschung (Art. 17 Abs. 1 DSGVO) bzw. das „Recht auf Vergessenwerden“ (Art. 17 Abs. 2 DSGVO) in der Praxis Anwendung finden. Dieser Beitrag befasst sich mit dem […]
Die Stimme als biometrisches Datum
Transkriptions-Tools, KI-gestützte Sprachassistenten, Live-Dolmetscher oder Voice-Generatoren sind längst keine Zukunftsvision mehr, sondern fester Bestandteil unseres beruflichen wie privaten Alltags. Was auf den ersten Blick als bloßer Effizienzgewinn erscheint, wirft bei näherer Betrachtung grundlegende datenschutzrechtliche Fragen auf, denn all diesen Technologien ist eines gemein: Sie verarbeiten die menschliche Stimme. Der vorliegende Beitrag setzt sich mit der […]
Wenn Nachbarn zu „Datenschutz-Verantwortlichen“ werden
Der Datenschutz betrifft nicht nur Unternehmen oder Behörden! Ein aktueller Fall aus dem Tätigkeitsbericht 2025 des Bayerischen Landesamts für Datenschutzaufsicht (BayLDA) zeigt deutlich: Auch Privatpersonen können schnell in die Rolle eines datenschutzrechtlich Verantwortlichen rutschen – mit allen daraus folgenden Pflichten. Der Fall In einer Wohnungseigentümergemeinschaft (WEG) wurden über 300 Bewohner per E-Mail dazu aufgefordert, Verstöße […]
China’s Face Recognition Regulation: What the New Rules Mean for Businesses
On 1 June 2025, China’s Cyberspace Administration (CAC) brought into force the Measures for the Security Management of Face Recognition Technology Applications (the „Measures“). This landmark regulation is the first piece of dedicated legislation in China governing the use of biometric facial data, and it carries significant implications for any organization processing face recognition data […]
Smarte Rauchmelder und Datenschutz: Wenn Sicherheit zur Überwachung wird
Rauchmelder sind seit 2024 in ganz Deutschland Pflicht für Neu-, Um- und Bestandsbauten. Bei einer vermieteten Immobilie ist für die Montage der Vermieter verantwortlich. Doch moderne Geräte können längst mehr als Rauch erkennen: Viele neue Modelle bieten zusätzlich ein Raum- und Klimamonitoring. Zwei aktuelle Tätigkeitsberichte der Datenschutzaufsichtsbehörden aus Bayern und Bremen zeigen, dass genau hier […]
HR-Daten vs. Non-HR-Daten: Wenn die DPF-Zertifizierung zur Haftungsfalle für Arbeitgeber wird
Wer US‑Dienstleister beauftragen will und bereits mit dem Begriff des EU‑US Data Privacy Framework (DPF) und der dazugehörigen Suchseite umgehen kann, ist im Nerdwissen des Datenschutzes schon ziemlich weit vorn. Die „Wer wird Millionär?“-Frage könnte dann lauten: Was ist der Unterschied zwischen HR‑ und Non‑HR‑Daten bei der Selbstzertifizierung nach dem DPF – und warum kann […]
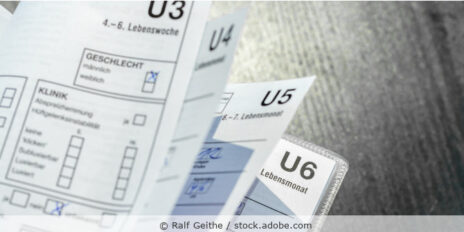
Schwangerschaftsanamnese im U-Heft
Hurra, wir bekommen ein Kind. Dieses Erlebnis im Leben der (angehenden) Eltern und des Kindes strahlt in viele Bereiche und betrifft auch datenschutzrechtliche Fragestellungen. Einige davon sollen in den kommenden Blogbeiträgen besprochen werden. Heute werfen wir einen Blick auf die Dokumentation der Schwangerschaftsanamnese im Mutterpass und im Kinderuntersuchungsheft (U-Heft). Mutterpass Nach der Feststellung der Schwangerschaft […]
Datenschutz-Zertifikat als Wettbewerbsvorteil: Warum HR-Dienstleister jetzt handeln sollten
Wer im HR-Geschäft tätig ist, hantiert täglich mit hochsensiblen Daten – Gehaltsabrechnungen, Krankmeldungen, Bewerbungsprofile. Doch während die Risiken wachsen, fehlt vielen Dienstleistern noch der entscheidende Nachweis, dass sie Datenschutz wirklich ernst nehmen. Eine offizielle DSGVO-Zertifizierung kann das ändern – und wird zunehmend zum Türöffner im Wettbewerb. HR-Daten: besonders sensibel, besonders schutzwürdig Personaldienstleister – von der […]
„Spiel mir das Lied vom fairen Lohn“ – Entgelttransparenz und Datenschutz im Gleichklang
Im Mai 2023 verabschiedete die EU eine Richtlinie zur Verbesserung der Lohntransparenz, die dazu dienen soll, geschlechtsspezifische Diskriminierung bei der Gehaltszahlung aufzudecken und dem entgegenzuwirken (wir berichteten). Bis zum 7. Juni 2026 ist Deutschland verpflichtet, die Richtlinie (EU) 2023/970 – sog. Entgelttransparenzrichtlinie (ETRL) – in nationales Recht umzusetzen. Daher ist es Zeit, einmal den Stand […]
Künstliche Intelligenz hat ihren Preis
Künstliche Intelligenz wird in den nächsten Jahren unsere Gesellschaft dramatisch verändern, vergleichbar mit der aktiven Entfachung von Feuer vor ca. 400.000 Jahren, der Erfindung der Glühbirne durch Thomas Edison im Jahr 1879 oder des Internets bzw. World Wide Web im Jahr 1990 durch Tim Berners-Lee. Doch während die genannten Entdeckungen und Erfindungen ohne große Investitionen […]
One Click Withdrawal: New Obligations for Online-Shops
On 5 February 2026, Germany passed a new law transposing EU-Directive 2023/2673. Of particular importance are the new requirements regarding the right of consumers to withdraw from contracts via a new online interface: the so-called “withdrawal button”. These obligations will enter into force across the whole European Union at the latest on 19 June 2026. […]
When Access Requests Become Abusive: Key Takeaways from C-526/24 Brillen Rottler
The Court of Justice of the European Union (CJEU) has clarified in Brillen Rottler (C-526/24) that, in exceptional circumstances, even a first data subject access request (DSAR) may be refused as “manifestly unfounded or excessive” under Article 12 para. 5 GDPR. This is an important development. However, the judgment should not be misunderstood. The Court […]
ICO Guidelines on the New Complaint Handling Requirements in the UK
The Data (Use and Access) Act 2025 introduced several important regulatory changes to the existing UK data protection framework. One of the most notable changes is the introduction of a formal right for individuals to complain directly to organisations about how their personal data has been handled. This has consequently necessitated organisations to have in […]